
Dass es sich IT-Unternehmen gerne mal ein paar Dollar kosten lassen, wenn ein Nutzer eine sicherheitsrelevante Schwachstelle findet, ist nichts neues. Mit diesem Bug bei Facebook hätte ein Programmierer aus Indien jedes Facebook-Konto übernehmen können – und kassierte dafür eine satte Belohnung.
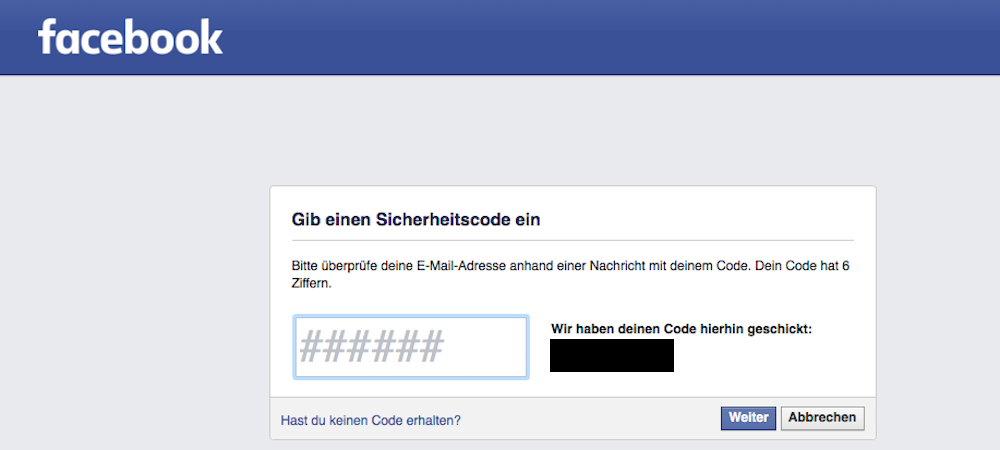
Der Fehler ist so simpel, dass ihn wohl fast jeder hätte ausnutzen können. Wenn ein Nutzer sein Passwort vergisst, kann er über die Funktion „Passwort vergessen“ einen Link zum Zurücksetzen anfordern. Bei Facebook wird nun, sobald dieser Mechanismus ausgelöst wurde, ein sechsstelliger Code an die hinterlegte E-Mail-Adresse gesendet. Gibt man diesen Code ein, kommt man auf eine Seite, wo man das Passwort ändern kann.
Nun müsste ich also grundsätzlich nur die E-Mail-Adresse meines Opfers kennen und könnte dann den Code mit der Brute-Force-Methode, bei der binnen weniger Sekunden etliche Kombinationen automatisch ausprobiert werden, erraten, um das Passwort zurückzusetzen. Hier hat Facebook natürlich mitgedacht und eine Sperre bei – so Programmierer Anand Prakash aus Indien – nach 10 bis 12 Versuchen eingebaut.
15.000 Euro für einen Bug
Hier kommt man also nicht weiter. In der Folge hat Prakash die Subdomains beta.facebook.com und mbasic.beta.facebook.com aufgerufen und selbiges Vorgehen dort erneut getestet. Und hier blieb die Sperre bei x Fehlversuchen aus, sodass er munter mit einem Programm sämtliche Kombinationen ausprobieren konnte, bis er die passende Kombination gefunden hatte. Das ganze Prozedere hat er in einem Video festgehalten, dauert keine fünf Minuten.
Der Nutzer selbst hätte dagegen im Grunde nur reagieren können, wenn er die E-Mail oder SMS von Facebook früh genug gelesen hätte. Bei einem Zeitraum von, wenn man die Masche einmal kennt, vermutlich deutlich unter fünf Minuten, wäre das wohl viel zu häufig nicht der Fall gewesen.
Bug rund 72 Stunden online, einen Tag nach Meldung behoben
Den Bug meldete Prakash am 22. Februar an Facebook, schon am Tag drauf war die Lücke auf den Subdomains geschlossen. Laut Facebook sei die Lücke insgesamt 72 Stunden online gewesen. Für Anand Prakash hat sich seine Neugier doppelt ausgezahlt: Nicht nur dass sein Blog viel Beachtung erhält, Facebook lässt zudem noch 15.000 US-Dollar für diese Entdeckung springen. Gut nur, dass es Menschen wir Prakash gibt, die solche Dinge melden, statt sie auszunutzen.
Unser Zins-Tipp
Eröffne jetzt dein kostenloses Myntro Festgeld und erhalte 3,38 Prozent Zinsen auf dein Geld – und das garantiert für 12 Monate!
Anzeige
Hier findest du viele Tipps, wie du deine Konten bei Facebook, Twitter, Google und Co. sicherer machst, was ein sicheres Passwort ausmacht (auch wenn das hier genau nichts gebracht hätte) und wie du Cookies umgehen kannst.