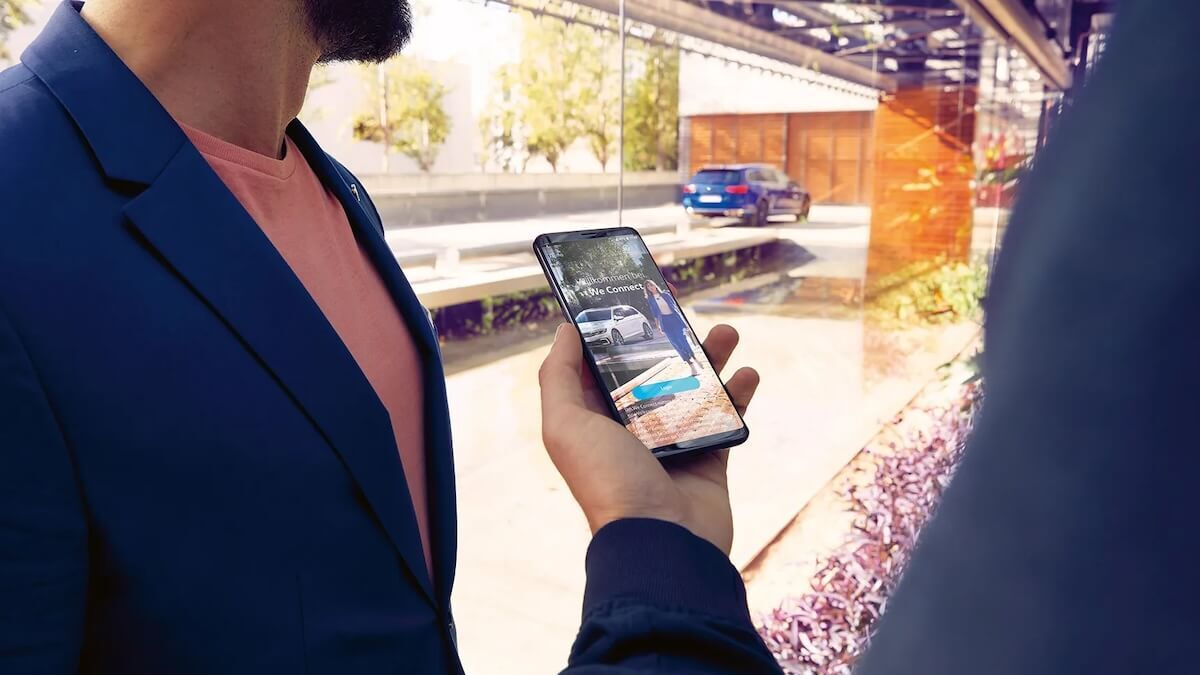

Ein Autokäufer ist zufällig auf gravierende Schwachstellen in der VW-App gestoßen – und konnte sogar auf fremde Fahrzeugdaten zugreifen. Volkswagen hat die Sicherheitslücken inzwischen geschlossen.
Der indische Sicherheitsforscher Vishal Baskar hat nach dem Kauf eines Gebrauchtwagens gravierende Schwachstellen in der VW-App aufgedeckt. Eigentlich wollte er sein neues Auto nur in der „My Volkswagen“-App registrieren.
Dabei traten aber Probleme auf, weshalb er sich auf die Suche machte. Zwischenzeitlich konnte er über die API der VW-App sogar auf die Daten von anderen Fahrzeugen zugreifen, wie er in einem Blogbeitrag schreibt.
Sicherheitsforscher deckt Schwachstellen in VW-App auf
Die Registrierung seines Gebrauchtwagens in der VW-App sollte für Baskar eigentlich nur zwei Schritte umfassen. Zunächst muss hier die Fahrzeugidentifikationsnummer (VIN) angegeben werden, im Anschluss fordert die App ein One-Time-Passwort (OTP).
Das allerdings landete nicht auf Baskars Handy, sondern beim Vorbesitzer des Autos. Dieser wiederum reagierte nicht auf Anrufe. Baskar unternahm diverse Versuche, konnte auch mehrfach ein OTP eingeben.
Gesperrt wurde er dabei nicht, was ihn als Sicherheitsforscher stutzig machte. Also nahm er die App unter die Lupe. Mithilfe der Software Burp Suite las er die API-Aufrufe der App auf seinem iPhone aus.
Dabei zeigte sich, dass es tatsächlich möglich war, eine unbegrenzte Anzahl an Versuchen bei der OTP-Eingabe vorzunehmen. So gelang es ihm auch, mithilfe eines Python-Skripts die richtige Zahl zu ermitteln und so nun auch Zugriff auf die Daten seines Fahrzeugs in der App zu erhalten.
Passwörter im Klartext
Doch die Lösung seines OTP-Problems war nicht die einzige Entdeckung, die Baskar während seiner Untersuchung gemacht hat. Denn er konnte aufgrund offener API-Endpunkte außerdem Daten wie Passwörter und Benutzernamen im Klartext einsehen.
So erhielt er nur durch die Eingabe der Fahrzeugidentifikationsnummer Zugriff auf zahlreiche Informationen, wie zum Beispiel Namen, Telefonnummern, Adressen und E-Mail-Adressen. Aber auch Fahrzeugdetails, Vertragsinformationen sowie Informationen zu Service- und Wartungspaketen konnte er ungehindert einsehen.
Für Stalker oder Kriminelle wäre das laut Baskar ein gefundenes Fressen gewesen. Denn diese hätten mit Zugriff auf diese Daten leicht den Echtzeitstandort, die Privatadresse oder regelmäßig besuchte Orte herausfinden können.
So reagiert VW auf die Schwachstellen in der App
Im November 2024 wandte Baskar sich dann an Volkswagen. Nun hat er die Bestätigung erhalten, dass die Sicherheitslücken in der App geschlossen wurden. Der Autobauer hat sich in einem Schreiben, das der Sicherheitsforscher in seinem Blogbeitrag eingefügt hat, bei ihm bedankt.
Laut einer Volkswagen-Sprecherin habe es sich bei der Problematik um ein lokales Problem gehandelt. Denn wie sie gegenüber Heise Online mitteilte, sei nur die indische Variante der App betroffen gewesen.
VW-Apps und -Fahrzeuge in anderen Ländern seien zu keinem Zeitpunkt betroffen gewesen. Zudem gebe es laut dem Konzern keine Hinweise, dass die Sicherheitslücken in der App tatsächlich ausgenutzt und Daten abgegriffen wurden.
Unser Zins-Tipp
Eröffne jetzt dein kostenloses Myntro Festgeld und erhalte 3,38 Prozent Zinsen auf dein Geld – und das garantiert für 12 Monate!
Anzeige
Auch interessant: