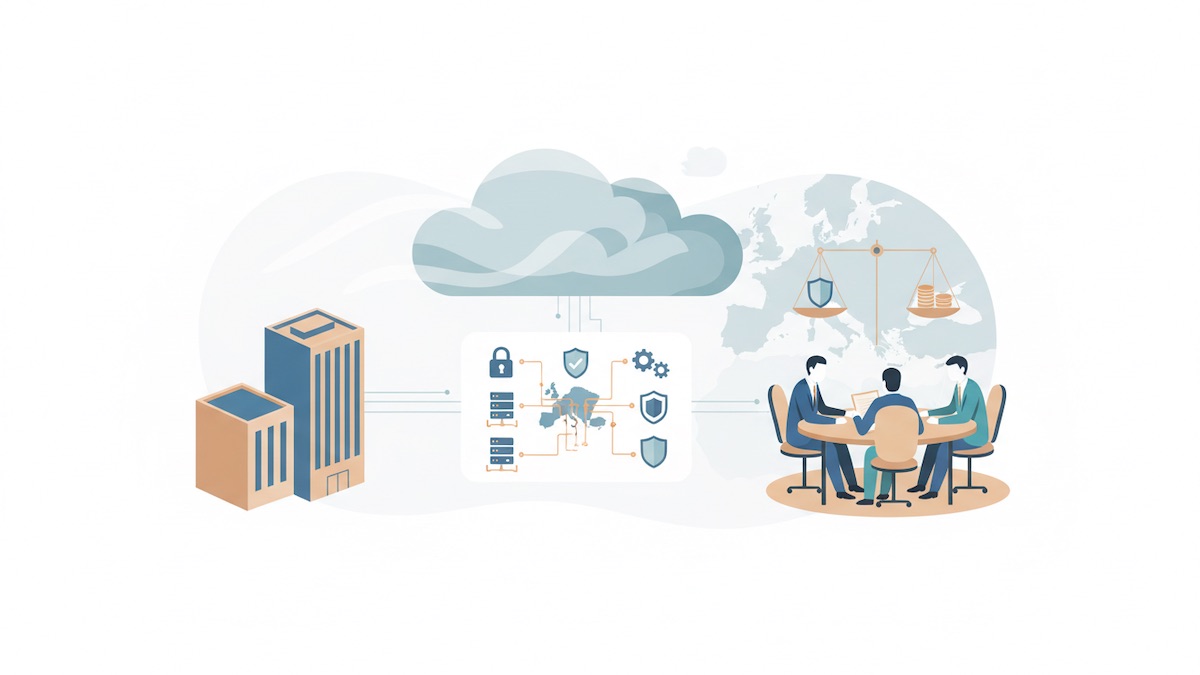

Die Demo überzeugt, der Preis passt, und trotzdem zieht sich die Entscheidung für oder gegen eine neue Software über Wochen. Der Grund: Mit der Wahl einer Cloud-Software entscheidet ein Unternehmen auch darüber, wo seine Daten verarbeitet werden, wer darauf zugreifen kann und wie viel Kontrolle es behält.
Mit der Cloud verändert sich die Kontrolle
Früher lief Unternehmenssoftware häufig auf eigenen Servern. Gekauft wurden Funktionen und Lizenzen, die Kontrolle über die Daten blieb weitgehend im Haus. Bei Cloud-Lösungen liegt die Software beim Anbieter. Er speichert die Daten, spielt Updates ein und kann neue KI-Funktionen ergänzen. Damit kann auch ein Teil der Kontrolle über die Daten zum Anbieter wandern.
Wie ernst der Mittelstand das inzwischen nimmt, zeigt die Studie von otris software zu Cloud-Governance und Datenhoheit im Mittelstand. 65 Prozent der befragten IT- und Rechtsverantwortlichen geben an, dass bei Cloud-Entscheidungen Governance schwerer wiegt als die Kosten. Nicht allein der Preis zählt also am Ende, sondern die Frage, wie viel Kontrolle ein Unternehmen abgibt.
Was es bedeutet, die Kontrolle abzugeben
Liegen Kunden- oder Personaldaten beim Anbieter, entscheidet nicht mehr allein das Unternehmen, wer sie einsehen kann. Entscheidend ist dann auch der Rechtsraum des Anbieters: Ein Anbieter mit Sitz in den USA bleibt an US-Recht gebunden, selbst wenn der Server in Frankfurt steht.
Der Blick auf den Server-Standort genügt also nicht. Auch mehr als der Hälfte der Befragten reicht EU-Hosting allein nicht aus; sie verlangen einen Anbieter unter europäischem Recht oder eigene Server. Entscheidend ist nämlich nicht allein, wo die Daten liegen, sondern auch, welchen rechtlichen Verpflichtungen der Anbieter unterliegt.
Wer haftet, wenn etwas schiefgeht
Die nächste Frage wiegt schwerer, denn die Verantwortung lässt sich nicht mit den Daten auslagern. Wer personenbezogene Daten in seinem Auftrag in der Cloud verarbeiten lässt, bleibt dafür datenschutzrechtlich verantwortlich, auch nach einer Panne.
Bei der Auftragsverarbeitung verlangt die DSGVO, dass ein Unternehmen seinen Anbieter kontrolliert und das belegen kann. Und genau da entsteht die Hürde, denn dafür braucht es dokumentierte Anbieterprüfungen und Sicherheitsnachweise. Protokolle darüber, wer wann worauf zugreifen durfte, ergänzen diese Nachweise.
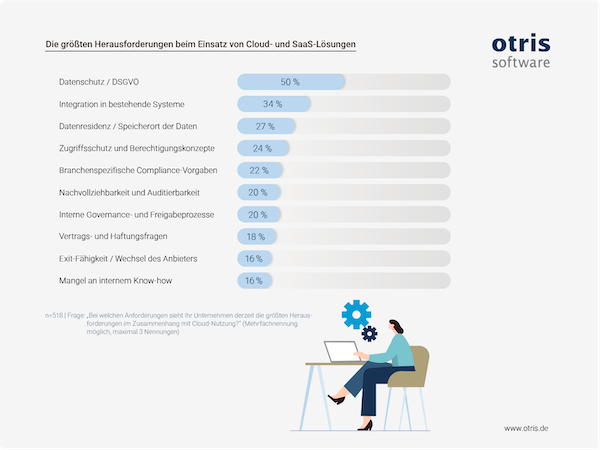
Die Hälfte der Befragten nennt Datenschutz als eine der größten Hürden beim Cloud-Einsatz, deutlich vor technischen Fragen wie der Integration. 72 Prozent nehmen Lösungen ohne Compliance- und Audit-Funktionen gar nicht erst in die engere Wahl.
Jeder zweite Befragte zählt Datenschutz zu den größten Hürden beim Cloud-Einsatz.
Am kritischsten wird es, wenn Dritte ins Spiel kommen. Ein Cloud-Anbieter verwaltet die Daten vieler Kunden zugleich und ist ein lohnendes Ziel. Wer ihn kompromittiert, kann viele Unternehmen auf einmal treffen. Wie KI die Bedrohungslage verändert, beschreibt der Beitrag zu KI-Angriffe auf deutsche Unternehmen.
Für viele Unternehmen zählt die Sicherheit der Lieferkette, also auch die der Software-Anbieter, inzwischen zu den NIS-2-Pflichten. Das Sicherheitsniveau des Anbieters wird zum Teil der eigenen Sicherheit.
KI verschärft Sicherheitsfragen zusätzlich
Datenhoheit, Haftung und Sicherheit können zusätzlich unter Druck geraten, sobald KI hinzukommt, und das geschieht oft unbemerkt. Viele Anbieter liefern KI-Funktionen per Update in bestehende Software.
Damit entscheidet der Softwareanbieter mit, welche Sprachmodelle mit Unternehmensdaten arbeiten und wo. Dabei verlangt der AI Act ausreichende KI-Kompetenz der Beschäftigten. Die lässt sich kaum aufbauen, wenn niemand weiß, welche KI in welchem Werkzeug steckt.
Augen auf bei der Software-Auswahl
Mit der Vertragsunterschrift legt sich ein Unternehmen fest: wo seine Daten liegen, wer darauf zugreifen kann und welche Nachweise sich später führen lassen. Solche Festlegungen lassen sich später häufig nur mit großem Aufwand ändern.
Besonders leicht übersieht man bei der Auswahl eine Frage: Lässt sich der Anbieter später auch wieder wechseln? Hier zeigt die Studie eine Lücke zwischen Anspruch und Praxis. 76 Prozent der Befragten ist es wichtig, einen Anbieter bei Bedarf wechseln zu können. Doch nur 58 Prozent prüfen schon bei der Auswahl, ob ein solcher Wechsel technisch machbar wäre. Solange alles läuft, scheint die Frage keine Eile zu haben.
Die Folgen werden oft erst Jahre später bemerkbar. Passt der Anbieter dann nicht mehr oder steigen die Preise, können proprietäre Schnittstellen und schwer übertragbare Datenformate den Wechsel erschweren. Wer unter diesen Umständen wechseln will, verhandelt aus einer schwachen Position.
Was das für deine nächste Software-Entscheidung bedeutet
Damit solche bösen Überraschungen ausbleiben, solltest du die folgenden Governance-Fragen im Laufe des Auswahlprozesses klären:
- Vor der Ausschreibung: klären, welche Daten kritisch sind und welche rechtlichen Anforderungen für ihre Verarbeitung gelten.
- Bei der Anbieterprüfung: Rechtsraum, Sicherheitsnachweise und Unterauftragnehmer abfragen.
- In der Demo: zeigen lassen, welche Nachweise das System liefert und wie sich KI steuern lässt.
- Im Vertrag: Datenexport und Ausstiegsfristen verbindlich regeln.
Fazit: Wer Software auswählt, legt die Regeln für viele Jahre fest
Unternehmenssoftware wird heute häufig als Dienst genutzt und greift tief in die eigenen Prozesse ein. Damit ist ihre Auswahl längst keine reine IT-Frage mehr, sondern eine Governance-Entscheidung: Mit ihr legt ein Unternehmen für Jahre fest, wer über seine Daten bestimmt, wie belastbar seine Nachweise sind und wie frei es später wechseln kann. Wer Governance erst nach der Unterschrift mitdenkt, verschenkt wichtigen Gestaltungsspielraum.
| Autor: Volker Hofmann
Volker Hofmann ist Rechtsanwalt und Fachanwalt für Arbeitsrecht. Bei der otris software AG leitet er die Bereiche Recht und Unternehmensentwicklung. Zuvor war er mehr als 15 Jahre für die Rechtsabteilung einer Unternehmensgruppe im gehobenen Mittelstand verantwortlich. In seinem Beitrag ordnet er die Ergebnisse der otris-Studie zu Cloud-Governance und Datenhoheit für die Auswahl geschäftskritischer Software ein. |