
Hacker haben Kühlanlagen in hunderten europäischen Supermärkten lahmgelegt – auch in Deutschland. Tonnenweise Lebensmittel mussten entsorgt werden. Ein Skandal! Doch er wäre vermeidbar gewesen. Schuldzuweisungen helfen aber nicht. Es braucht vielmehr verlässliche Lösungen. Denn der Fall offenbart nicht nur ein technisches Problem. Er ist ein Warnsignal, wie angreifbar unser vernetzter Alltag ist. Eine kommentierende Analyse.
Wie Hacker die Kühlanlagen lahmlegen konnten
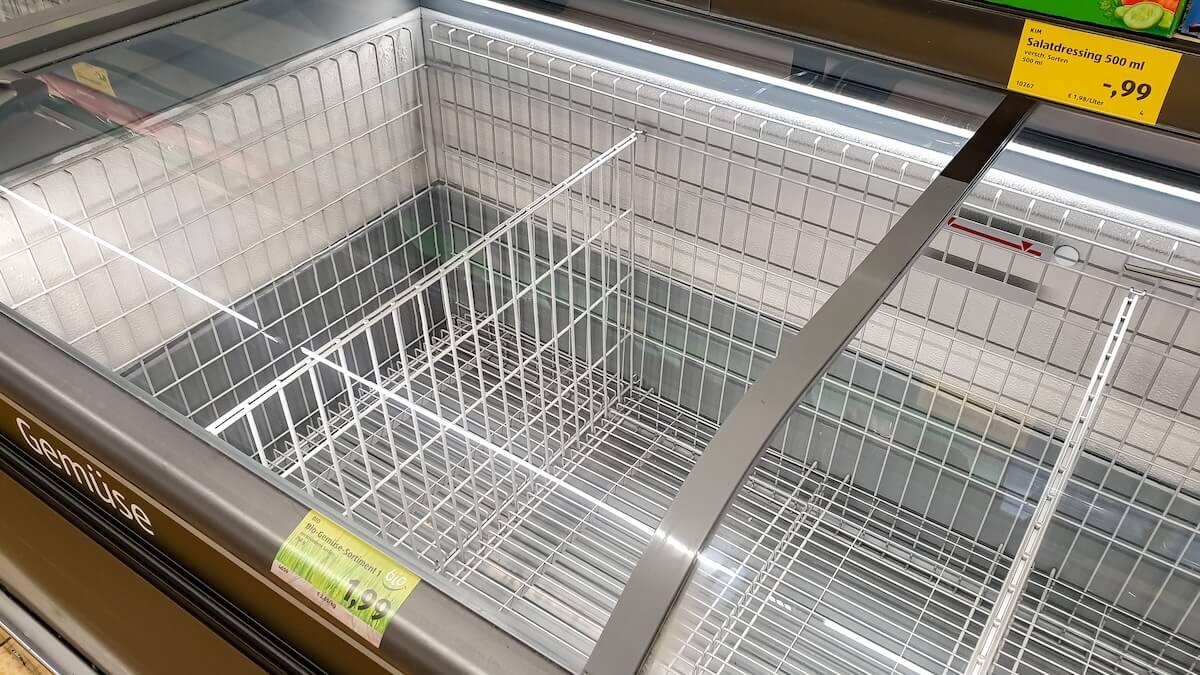
- Bereits Mitte Oktober 2026 kam es zu den ersten Hackerangriffen auf Supermärkte und deren Kühlanlagen in Frankreich. Es folgten Attacken auf Filialen in Belgien, den Niederlanden, Schweden und schließlich auch Deutschland. Insgesamt waren hunderte europäische Supermärkte betroffen. In allen Fällen schalteten die Angreifer die Anlagen nicht nur aus der Ferne ab, sondern aktivierten gezielt deren Abtau- oder Heizmodus. In den Kühlregalen kletterten die Temperaturen dadurch auf bis zu 50 Grad. Die Folge: Lebensmittel verdarben massenhaft und mussten weggeschmissen werden. In einzelnen Fällen überhitzten Einheiten so stark, dass es zu Schwelbränden kam.
- Die Cyberangriffe waren möglich, weil die betroffenen Kühlanlagen mit dem Internet verbunden waren. Das ist mittlerweile üblich. Denn moderne Supermärkte betreiben komplexe Kältekreisläufe, um Lebensmittelstandards einhalten und frische Produkte garantieren zu können. Die lückenlose Überwachung dieser Kreisläufe und Systeme ist zudem gesetzlich vorgeschrieben. Die Betreiber und externen Dienstleister setzen dabei auf einen Fernzugriff über das Internet, um nicht bei jeder Einstellungsänderung oder Störungsmeldung einen Techniker aussenden zu müssen. Das spart Personal- sowie Anfahrtskosten und ermöglicht eine Steuerung des Energieverbrauchs.
- Einfallstor für die Hackerangriffe war die vernetzte Betriebstechnik. Darunter waren vor allem Steuerungsmodule von Herstellern wie Danfoss. Das Problem: Viele dieser Module waren offenbar ungeschützt über das öffentliche Internet auffindbar. Um offene Systeme im Netz aufzuspüren, nutzten die Angreifer offenbar automatisierte Suchprogramme – vermutlich mithilfe von KI. Über bereits zuvor bekannte Schwachstellen veralteter Software oder unveränderte Standard-Passwörter verschafften sie sich dann Zugriff. Aus Unwissenheit, Bequemlichkeit oder technischer Nachlässigkeit waren viele Steuermodule offenbar nicht über isolierte Spezialnetze eingebunden, sondern an das Firmennetz oder sogar das offene Internet angeschlossen.
Mehr als ein reines Technikproblem
Neulich im Supermarkt: Das Internet war ausgefallen und damit auch das Kartenterminal. Nur Barzahlung sei möglich, so eine Mitarbeiterin. Obwohl sie nichts dafür konnte, erntete sie viele böse Blicke. Die meisten Kunden verließen empört das Geschäft, die anderen bezahlten ihre Einkäufe bar. Ich wartete einige Minuten und fragte mich, wie selbstverständlich wir mittlerweile davon ausgehen, dass alles jederzeit funktioniert. Wenige Augenblicke später konnte ich mit Karte zahlen. Alles nochmal gut gegangen. Die Hackerangriffe auf europäische Supermärkte zeigen derweil, wie vernetzt und zugleich anfällig unser Alltag inzwischen geworden ist.
Was im ersten Moment wie ein rein technisches Problem anmutet, hat jedoch konkrete Folgen für Menschen: kaputte Anlagen, tonnenweise Lebensmittel, die im Müll landen, und sogar einige Brände. Das ist alles andere als ein Kavaliersdelikt. Betroffen sind zudem keine abstrakten Systeme oder irgendwelche Konzernbilanzen, sondern ganz normale Menschen, Beschäftigte und kleine Franchise-Filialen vor Ort. Dass bei den bisherigen Angriffen glücklicherweise niemand körperlich zu Schaden gekommen ist, grenzt angesichts der überhitzten Kühlanlagen und Schwelbrände fast schon an Glück im Unglück.
Bekennerschreiben oder Erpressungsversuche sind derweil nicht bekannt. Die Täter wollten offenbar einfach nur Schaden anrichten. Wer genau dahintersteckt, ist bislang unklar. Denkbar sind staatlich gelenkte oder geduldete Akteure, die kritische Infrastrukturen austesten und die Lebensmittelversorgung stören wollen. Ebenso könnten Script Kiddies oder kriminelle Hackergruppen schlicht ausprobiert haben, wie viel Schaden sich mit frei verfügbaren Werkzeugen anrichten lässt. Menschlich und moralisch ist beides gleichermaßen asozial!
Stimmen
- In einem Facebook-Beitrag eines betroffenen Edeka-Marktes aus dem bayerischen Reisbach heißt es: „Manchmal fragt man sich wirklich, in was für einer kranken Welt wir eigentlich leben! In der vergangenen Nacht wurden die Kühlanlagen in unserem EDEKA-Markt in Reisbach durch einen Cyberangriff auf bis zu 50 °C hochgeheizt! Die traurige Folge: Unmengen an Lebensmitteln mussten in die Tonne. Foodsharing hat kurzfristig alles abgeholt, was noch irgendwie zu retten war. Doch ein Großteil der Ware musste leider entsorgt werden. Und das macht uns einfach nur wütend!“
- Alexander Opel vom IT-Sicherheitsunternehmen Eset gegenüber t-online: „KI beschleunigt die Arbeit von Cyberkriminellen erheblich. Sprachbarrieren fallen weg, Betrugsversuche wirken professioneller, persönlicher und sind dadurch schwerer zu erkennen. Wo früher technisches Spezialwissen erforderlich war, können heute viele Schritte automatisiert oder unterstützt werden. (…) Krankenhäuser, Energieversorger, Verkehrssysteme oder kommunale Einrichtungen bieten eine große Angriffsfläche und sind für das tägliche Leben unverzichtbar.“
- Claudia Plattner, Präsidentin des Bundesamts für Sicherheit in der Informationstechnik (BSI), nahm bereits vor den Angriffen auf deutsche Supermärkte die Gerätebetreiber in die Pflicht: „Die Vorfälle in Frankreich zeigen deutlich, wie Cyberangriffe unseren Alltag beeinflussen und stören können. Dieser Angriff hätte jedes Land treffen können und kann auch jetzt jederzeit Nachahmer finden. Derartige Einfallstore laden regelrecht zu Sabotage ein. Wir fordern die Betreiber solcher Anlagen eindringlich auf, ihre Systeme sicher zu betreiben! Die Sicherheitsmaßnahmen liegen auf der Hand und sind unkompliziert umzusetzen.“
Wer jetzt handeln muss
Bei aller berechtigten Wut sollte niemand vorschnell zum Sündenbock auserkoren werden. Insbesondere die Beschäftigten in den betroffenen Supermärkten können am wenigsten dafür, dass ihre Kühlanlagen plötzlich zum digitalen Spielball irgendwelcher Kriminellen werden. Die Verantwortung für die Angriffe liegt zunächst bei den Tätern. Es dabei zu belassen und die technischen Ursachen als unvermeidbares Restrisiko abzutun, wäre aber zu einfach.
Verantwortlichkeiten müssen benannt werden. Vor allem die Hersteller solcher Anlagen und Steuerungsmodule sind in der Pflicht, ihre Kunden über Sicherheitsrisiken aufzuklären, sichere Voreinstellungen zu gewährleisten und ihre Systeme entsprechend abzusichern. Auch die Betreiber müssen dafür sorgen, dass sensible Steuerungstechnik nicht ungeschützt im öffentlichen Internet erreichbar ist. Fernwartung und Vernetzung sind zwar sinnvolle Errungenschaften, dürfen aber keine Einladung für Hacker sein, die Temperatur im Kühlregal nach Belieben hochzudrehen. Oder: Sicherheit darf nicht erst dann zum Thema werden, wenn die Ware bereits in der Tonne liegt.
Noch sind es „nur“ Lebensmittel, die verdorben sind. Das macht die Vorfälle nicht weniger schwerwiegend, sollte aber ein Weckruf sein. Denn dieselben grundsätzlichen Sicherheitsprobleme könnten im schlimmsten Fall auch Krankenhäuser, Verkehrssysteme oder Energieversorger betreffen. Dort geht es irgendwann dann nicht mehr um abgeschriebene Warenbestände, sondern möglicherweise um Menschenleben. Die Angriffe sollten deshalb nicht als isolierte Vorfälle abgehakt werden, sondern als Warnsignal dafür dienen, dass wir unsere vernetzte Infrastruktur dringend besser schützen müssen.
Unser Zins-Tipp
Eröffne jetzt dein kostenloses Myntro Festgeld und erhalte 3,43 Prozent Zinsen auf dein Geld – und das garantiert für 12 Monate!
Anzeige
Auch interessant: